

Ransomware Schutz: So schützen Sie Ihr Unternehmen vor Erpressertrojanern
Ransomware Schutz umfasst alle Maßnahmen, die einen Erpressertrojaner am Eindringen hindern, seine Ausbreitung begrenzen und im Ernstfall eine geordnete Wiederherstellung ermöglichen.
Der wichtigste Satz vorweg: Es gibt keinen hundertprozentigen Schutz. Wer das akzeptiert, kommt zur richtigen Frage – nicht "Wie verhindern wir jeden Angriff?", sondern "Wie stellen wir sicher, dass ein Angriff uns nicht das Unternehmen kostet?"
Denn moderne Angriffe tun mehr als verschlüsseln. Die Angreifer bewegen sich oft wochenlang unbemerkt im Netzwerk, stehlen Daten, übernehmen Administratorkonten und löschen gezielt die Sicherungen, bevor sie zuschlagen. Ein Virenscanner allein hält dem nicht stand.
Dieser Artikel zeigt, wie ein solcher Angriff abläuft, welche Schutzschichten in welcher Reihenfolge sinnvoll sind, warum das Backup die eigentliche Versicherung ist – und was in den ersten Stunden eines Befalls zu tun ist.
Inhaltsverzeichnis
- Was Ransomware heute anders macht
- Wie ein Angriff abläuft: die Angriffskette
- Die vier Schutzebenen im Überblick
- Warum das Backup die eigentliche Versicherung ist
- Notfallplan: was im Ernstfall zu tun ist
- Sollte man Lösegeld zahlen?
- Checkliste für den Ransomware Schutz
- Fazit – Ransomware Schutz
- FAQ zum Ransomware Schutz
Was Ransomware heute anders macht
Ransomware ist Schadsoftware, die Daten verschlüsselt oder Systeme sperrt, um Lösegeld zu erpressen. In Unternehmen kommt fast immer eine zweite Stufe hinzu: Die Daten werden vor der Verschlüsselung kopiert.
Damit hat der Angreifer zwei Hebel. Selbst wenn Sie sauber wiederherstellen können, bleibt die Drohung, interne Unterlagen, Kundendaten oder Kalkulationen zu veröffentlichen. Ein gutes Backup löst das Verfügbarkeitsproblem – es löst nicht das Vertraulichkeitsproblem.
Daraus folgt eine wichtige Konsequenz für die Planung: Prävention und Erkennung verlieren nicht an Bedeutung, nur weil Sicherungen vorhanden sind. Je früher ein Angriff auffällt, desto weniger Daten sind abgeflossen.
Wie ein Angriff abläuft: die Angriffskette
Ransomware ist selten ein einzelnes Ereignis, sondern eine Kette. Das ist die gute Nachricht: Jedes Glied bietet eine Gelegenheit, den Angriff zu stoppen.
| Phase | Was passiert | Wo Sie eingreifen können |
|---|---|---|
| Einstieg | Phishing-Mail, gestohlenes Passwort oder ungepatchte Schwachstelle am Internetrand | E-Mail-Filter, Mehrfaktor-Anmeldung, Updates |
| Festsetzen | Schadsoftware wird installiert, Zugriff wird dauerhaft gesichert | Endgeräteschutz, eingeschränkte Rechte |
| Ausbreiten | Angreifer erkundet das Netz, übernimmt weitere Konten | Netzwerktrennung, getrennte Administratorkonten |
| Vorbereiten | Daten werden kopiert, Sicherungen gesucht und gelöscht | unveränderbare Backups, Überwachung |
| Verschlüsseln | erst jetzt wird der Schaden sichtbar | Notfallplan, getestete Wiederherstellung |
Entscheidend ist der zeitliche Abstand: Zwischen Einstieg und Verschlüsselung liegen häufig Wochen. In dieser Zeit ist der Angriff technisch bereits erfolgreich, aber noch nicht sichtbar.
Der häufigste Einstieg sind drei Wege:
- eine Phishing-Mail
- ein gestohlenes oder wiederverwendetes Passwort ohne zweiten Faktor
- eine ungepatchte Schwachstelle in einem von außen erreichbaren System – typischerweise Firewall, VPN-Zugang oder Fernwartung.
Die vier Schutzebenen im Überblick
Ein tragfähiges Konzept arbeitet auf vier Ebenen. Sie bauen aufeinander auf.
Ebene 1: Eintritt verhindern
Hier liegt der größte Hebel, weil hier die Angriffskette beginnt.
- Mehrfaktor-Anmeldung für alle Konten, insbesondere für Fernzugriffe und Administratoren. Ein gestohlenes Passwort darf nicht genügen. Details im Beitrag zur Multifaktor-Authentifizierung.
- Updates für alle von außen erreichbaren Systeme mit Vorrang. Wie sich das strukturiert betreiben lässt, beschreibt der Beitrag zum Patch Management.
- E-Mail-Filter mit Prüfung von Links und Anhängen, ergänzt um klare Meldewege. Siehe Phishing Schutz.
- Fernzugänge begrenzen: Fernwartungsdienste gehören niemals ungeschützt ins Internet.
Ebene 2: früh erkennen
Da die Angreifer wochenlang im Netz sind, entscheidet die Erkennungszeit über den Schaden.
Moderner Endgeräteschutz erkennt verdächtiges Verhalten statt nur bekannter Schadsoftware – ungewöhnliche Skripte, Zugriffe auf Zugangsdaten, massenhafte Dateiänderungen – und kann ein Gerät automatisch vom Netz trennen. Warum klassischer Virenschutz dafür nicht mehr genügt, erklärt der Beitrag zur Endpoint Security.
Ebenso wichtig: Jemand muss die Warnmeldungen tatsächlich sehen. Ein Alarmsystem, dessen Meldungen in einem ungelesenen Postfach landen, existiert praktisch nicht.
Ebene 3: Ausbreitung begrenzen
Diese Ebene entscheidet, ob ein befallenes Notebook ein Zwischenfall bleibt oder zum Totalausfall wird.
- Sparsame Rechte: Niemand arbeitet im Tagesgeschäft mit Administratorrechten. Administratorkonten sind eigene, getrennte Konten.
- Netzwerktrennung: Server, Arbeitsplätze, Gästezugang und – falls vorhanden – Produktionsanlagen gehören in getrennte Netzbereiche.
- Zugriffe nach Bedarf: Nicht jede Person braucht Zugriff auf jedes Laufwerk. Genau dieser Zugriff bestimmt, wie viel ein übernommenes Konto verschlüsseln kann.
Ebene 4: wiederherstellen können
Die letzte Ebene ist die einzige, die auch dann noch wirkt, wenn alles andere versagt hat. Sie ist deshalb keine Rückfallposition, sondern das Fundament.
Für KMU ohne eigene IT-Abteilung liegt die Schwierigkeit meist nicht in der Auswahl einzelner Maßnahmen, sondern darin, sie dauerhaft zu betreiben und im Zusammenspiel aktuell zu halten. FIGULI CONSULTING baut diese Schutzschichten für österreichische Unternehmen auf, überwacht sie im laufenden Betrieb und prüft regelmäßig, ob die Wiederherstellung tatsächlich funktioniert.
Schutzkonzept mit FIGULI prüfen
Welche Maßnahmen für Ransomware Schutz haben für KMU Priorität?
Für KMU ist entscheidend, nicht mit zu vielen Einzelmaßnahmen gleichzeitig zu starten. Sinnvoll ist eine klare Reihenfolge nach Risiko und Wirkung:
- Mehrfaktor-Anmeldung für Administratoren, Microsoft 365 und Fernzugänge aktivieren
- von außen erreichbare Systeme wie Firewall, VPN und Fernwartung priorisiert patchen
- E-Mail-Schutz und klare Meldewege für verdächtige Nachrichten einrichten
- modernen Endgeräteschutz mit Verhaltenserkennung einsetzen
- Administratorrechte im Alltag konsequent reduzieren
- unveränderbare Backups mit getrennter Anmeldung und ausreichender Vorhaltezeit aufsetzen
- Wiederherstellung und Notfallplan mindestens einmal jährlich testen
Diese Reihenfolge hilft, schnell die größten Risiken zu reduzieren, ohne das Unternehmen mit einem zu großen Sicherheitsprojekt zu überfordern.
Die vier Schutzebenen im Überblick
Alle Präventionsmaßnahmen senken die Wahrscheinlichkeit eines Angriffs. Nur das Backup entscheidet über die Folgen.
Deshalb greifen Angreifer Sicherungen gezielt an. Sie suchen nach erreichbaren Sicherungslaufwerken, verbundenen Netzwerkspeichern und Backup-Servern – und löschen oder verschlüsseln sie, bevor sie den Rest verschlüsseln. Ein Backup, das mit denselben Zugangsdaten erreichbar ist wie das Produktivsystem, ist in diesem Moment wertlos.
Drei Eigenschaften machen den Unterschied:
- Unveränderbarkeit. Einmal geschriebene Sicherungen lassen sich für einen festgelegten Zeitraum nicht löschen oder verändern – auch nicht mit Administratorrechten. Das ist die wirksamste einzelne Maßnahme, weil sie selbst bei vollständiger Übernahme der Umgebung greift.
- Trennung. Das Backup-Konto ist ein eigenes Konto mit zweitem Faktor, nicht das Administratorkonto des Tagesgeschäfts. Mindestens eine Kopie liegt außer Haus.
- Ausreichende Vorhaltezeit. Wird der Angriff nach drei Wochen entdeckt, nützen Sicherungen der letzten sieben Tage nichts – sie enthalten die Schadsoftware bereits. Die Aufbewahrungsdauer muss die realistische Zeit bis zur Entdeckung abdecken.
Wie sich eine Sicherung außer Haus praktisch umsetzen lässt, behandelt der Beitrag zum Cloud Backup.
Und der Punkt, an dem es in der Praxis am häufigsten scheitert: Die Wiederherstellung muss getestet sein. Nicht die Frage "Haben wir ein Backup?" entscheidet im Ernstfall, sondern "Wie lange dauert es, bis wir wieder arbeiten können?" – und diese Antwort kennt nur, wer es einmal durchgespielt hat.
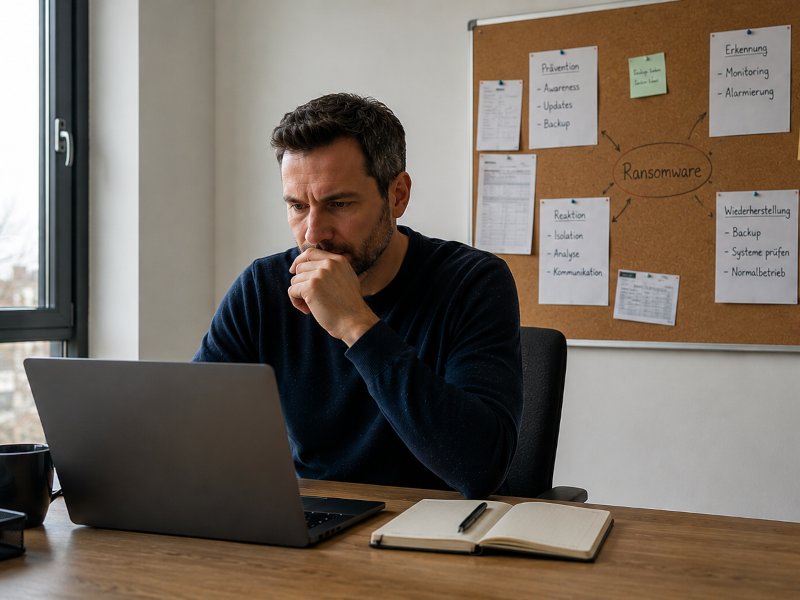
Notfallplan: was im Ernstfall zu tun ist
Im Ernstfall werden die folgenreichsten Fehler in den ersten Minuten gemacht – meist aus dem Reflex, schnell etwas tun zu wollen.
Die ersten Schritte
- Betroffene Systeme vom Netz trennen, aber nicht ausschalten. Trennen Sie das Netzwerkkabel oder deaktivieren Sie das WLAN. Ein Herunterfahren vernichtet Spuren im Arbeitsspeicher, die für die Aufklärung wichtig sind.
- Sicherungen sofort vom Netz nehmen, damit sie nicht ebenfalls betroffen werden.
- Nicht auf eigene Faust wiederherstellen, solange unklar ist, wie die Angreifer hereingekommen sind. Eine Wiederherstellung in eine noch offene Umgebung führt direkt zum zweiten Angriff.
- Zuständige informieren: Geschäftsführung, IT-Partner, gegebenenfalls Versicherung.
- Dokumentieren: Was wurde wann bemerkt, welche Systeme sind betroffen, welche Schritte wurden gesetzt?
- Meldepflichten prüfen. Sind personenbezogene Daten betroffen, können Fristen nach der Datenschutz-Grundverordnung laufen. Die österreichische Datenschutzbehörde beschreibt die Pflichten von Verantwortlichen.
- Anlaufstelle für Betroffene in Österreich ist zudem onlinesicherheit.gv.at mit Hinweisen zu Cyberkriminalität und Meldewegen.
Was vorab geklärt sein muss
Ein Notfallplan taugt nur, wenn er ohne funktionierende IT lesbar ist. Liegt er als Datei auf dem verschlüsselten Server, ist er nutzlos.
Wir nutzen dafür bookstack auf einen eigenständigen und unabhängigen Server.
Vorab festgelegt sein sollten:
- Wer entscheidet, und wer vertritt diese Person?
- Telefonnummern von IT-Partner und Versicherung – auf Papier
- In welcher Reihenfolge kommen Systeme zurück? Was ist zuerst nötig, damit überhaupt gearbeitet werden kann?
- Wie wird kommuniziert, wenn E-Mail und Telefonanlage ausfallen?
- Was sagen wir Kunden und Lieferanten?
Der letzte Punkt wird regelmäßig vergessen und entscheidet über den Reputationsschaden.
Sollte man Lösegeld zahlen?
Von einer Zahlung wird allgemein abgeraten, und zwar aus praktischen Gründen:
- Eine Entschlüsselung ist nicht garantiert, und gelieferte Werkzeuge arbeiten oft langsam oder fehlerhaft
- Die Zahlung verhindert keine Veröffentlichung bereits gestohlener Daten
- Wer zahlt, gilt als zahlungsbereit und wird häufiger erneut angegriffen
- Je nach Empfänger können rechtliche Fragen entstehen
Die Entscheidung fällt allerdings selten am Schreibtisch, sondern unter Druck – wenn der Betrieb steht. Genau deshalb ist ein getestetes Backup die einzige Position, aus der sich diese Frage souverän beantworten lässt. Wer weiß, dass er in zwei Tagen wieder arbeitsfähig ist, verhandelt nicht.
Ziehen Sie im Ernstfall Ihren IT-Partner und gegebenenfalls die Versicherung hinzu, bevor Sie Kontakt zu den Angreifern aufnehmen.
Checkliste für den Ransomware Schutz
- Mehrfaktor-Anmeldung für alle Konten, besonders für Fernzugriffe
- Updates für von außen erreichbare Systeme mit Vorrang
- E-Mail-Filter mit Link- und Anhangsprüfung
- Fernwartung nicht ungeschützt aus dem Internet erreichbar
- moderner Endgeräteschutz mit Verhaltenserkennung
- benannte Person, die Warnmeldungen tatsächlich prüft
- keine Administratorrechte im Tagesgeschäft
- Netzwerk in getrennte Bereiche unterteilt
- Zugriffsrechte auf das tatsächlich Nötige beschränkt
- unveränderbare Sicherungen mit ausreichender Vorhaltezeit
- eine Sicherungskopie außer Haus
- eigenes Backup-Konto mit zweitem Faktor
- Wiederherstellung mindestens einmal jährlich vollständig getestet
- Notfallplan auf Papier, mit Telefonnummern und Reihenfolge
- Mitarbeitende geschult, Meldeweg bekannt
Fazit
Ransomware Schutz ist kein einzelnes Produkt, sondern ein Zusammenspiel aus vier Ebenen: Eintritt verhindern, früh erkennen, Ausbreitung begrenzen und wiederherstellen können.
Weil es keinen vollständigen Schutz gibt, entscheidet die vierte Ebene über die Folgen. Ein unveränderbares, ausreichend lange vorgehaltenes und regelmäßig getestetes Backup ist die wichtigste Absicherung gegen einen Totalausfall – aber nur dann, wenn Zugänge getrennt, Wiederherstellungen geprobt und Verantwortlichkeiten klar dokumentiert sind.
Ebenso wichtig ist die Vorbereitung auf den Ernstfall. Die schwerwiegendsten Fehler entstehen in den ersten Stunden: Systeme werden ausgeschaltet statt getrennt, es wird wiederhergestellt, bevor die Einbruchstelle geschlossen ist, oder niemand weiß, wen er anrufen soll.
FIGULI CONSULTING unterstützt KMU dabei, Ransomware Schutz als laufenden Sicherheitsprozess aufzusetzen: mit Mehrfaktor-Anmeldung, Patch Management, Endpoint Security, abgesicherten Backups, Monitoring und einem praxistauglichen Notfallplan.
Ransomware Schutz mit FIGULI besprechen
FAQ zum Ransomware Schutz
Wie schützt man ein Unternehmen vor Ransomware?
Durch das Zusammenspiel von vier Ebenen: Eintritt verhindern über Mehrfaktor-Anmeldung, Updates und E-Mail-Filter, früh erkennen über modernen Endgeräteschutz, Ausbreitung begrenzen über Netzwerktrennung und sparsame Rechte sowie wiederherstellen können über unveränderbare, getestete Backups.
Reicht ein Virenscanner gegen Ransomware?
Nein. Klassischer Virenschutz erkennt vor allem bekannte Schadsoftware. Moderne Angriffe nutzen gestohlene Zugangsdaten und legitime Systemwerkzeuge und wirken dadurch technisch unauffällig. Nötig ist eine Erkennung verdächtigen Verhaltens in Kombination mit Zugriffsbeschränkungen und gesicherten Backups.
Wie schützt ein Backup vor Ransomware?
Nur, wenn es selbst nicht erreichbar ist. Entscheidend sind unveränderbare Sicherungen, die für einen festgelegten Zeitraum auch mit Administratorrechten nicht gelöscht werden können, ein getrenntes Backup-Konto mit zweitem Faktor und eine Vorhaltezeit, die länger ist als die Zeit bis zur Entdeckung.
Was ist bei einem Ransomware-Befall zuerst zu tun?
Betroffene Systeme vom Netz trennen, aber nicht ausschalten, da sonst Spuren im Arbeitsspeicher verloren gehen. Sicherungen sofort vom Netz nehmen. Nicht wiederherstellen, solange die Einbruchstelle unbekannt ist. Anschließend Geschäftsführung und IT-Partner informieren und alles dokumentieren.
Sollte man Lösegeld zahlen?
Davon wird allgemein abgeraten. Eine Entschlüsselung ist nicht garantiert, bereits gestohlene Daten werden dadurch nicht geschützt, und wer zahlt, gilt als zahlungsbereit. Ein getestetes Backup ist die einzige Position, aus der sich diese Frage ohne Druck beantworten lässt.
Wie lange sind Angreifer vorher im Netzwerk?
Zwischen dem ersten Eindringen und der Verschlüsselung liegen häufig mehrere Wochen. In dieser Zeit werden Daten kopiert, weitere Konten übernommen und Sicherungen gesucht. Deshalb sind frühe Erkennung und eine ausreichend lange Backup-Vorhaltezeit so wichtig.
Sind auch kleine Unternehmen betroffen?
Ja. Angriffe erfolgen überwiegend automatisiert und suchen nach erreichbaren Schwachstellen, nicht nach bestimmten Unternehmensgrößen. Kleine Betriebe sind oft leichter angreifbar, weil Updates, Rechtevergabe und Backup-Absicherung im Tagesgeschäft untergehen.
Welche Ransomware-Schutzmaßnahmen sollten KMU zuerst umsetzen?
KMU sollten zuerst Mehrfaktor-Anmeldung für Administratoren und Fernzugänge aktivieren, von außen erreichbare Systeme regelmäßig patchen, E-Mail-Schutz und Meldewege einrichten, Administratorrechte reduzieren und unveränderbare Backups mit Restore-Tests umsetzen. Diese Maßnahmen senken das Risiko schnell und bilden die Grundlage für weitere Schutzschichten.