

Gedanken zur PHP Lücke
Offensichtlich
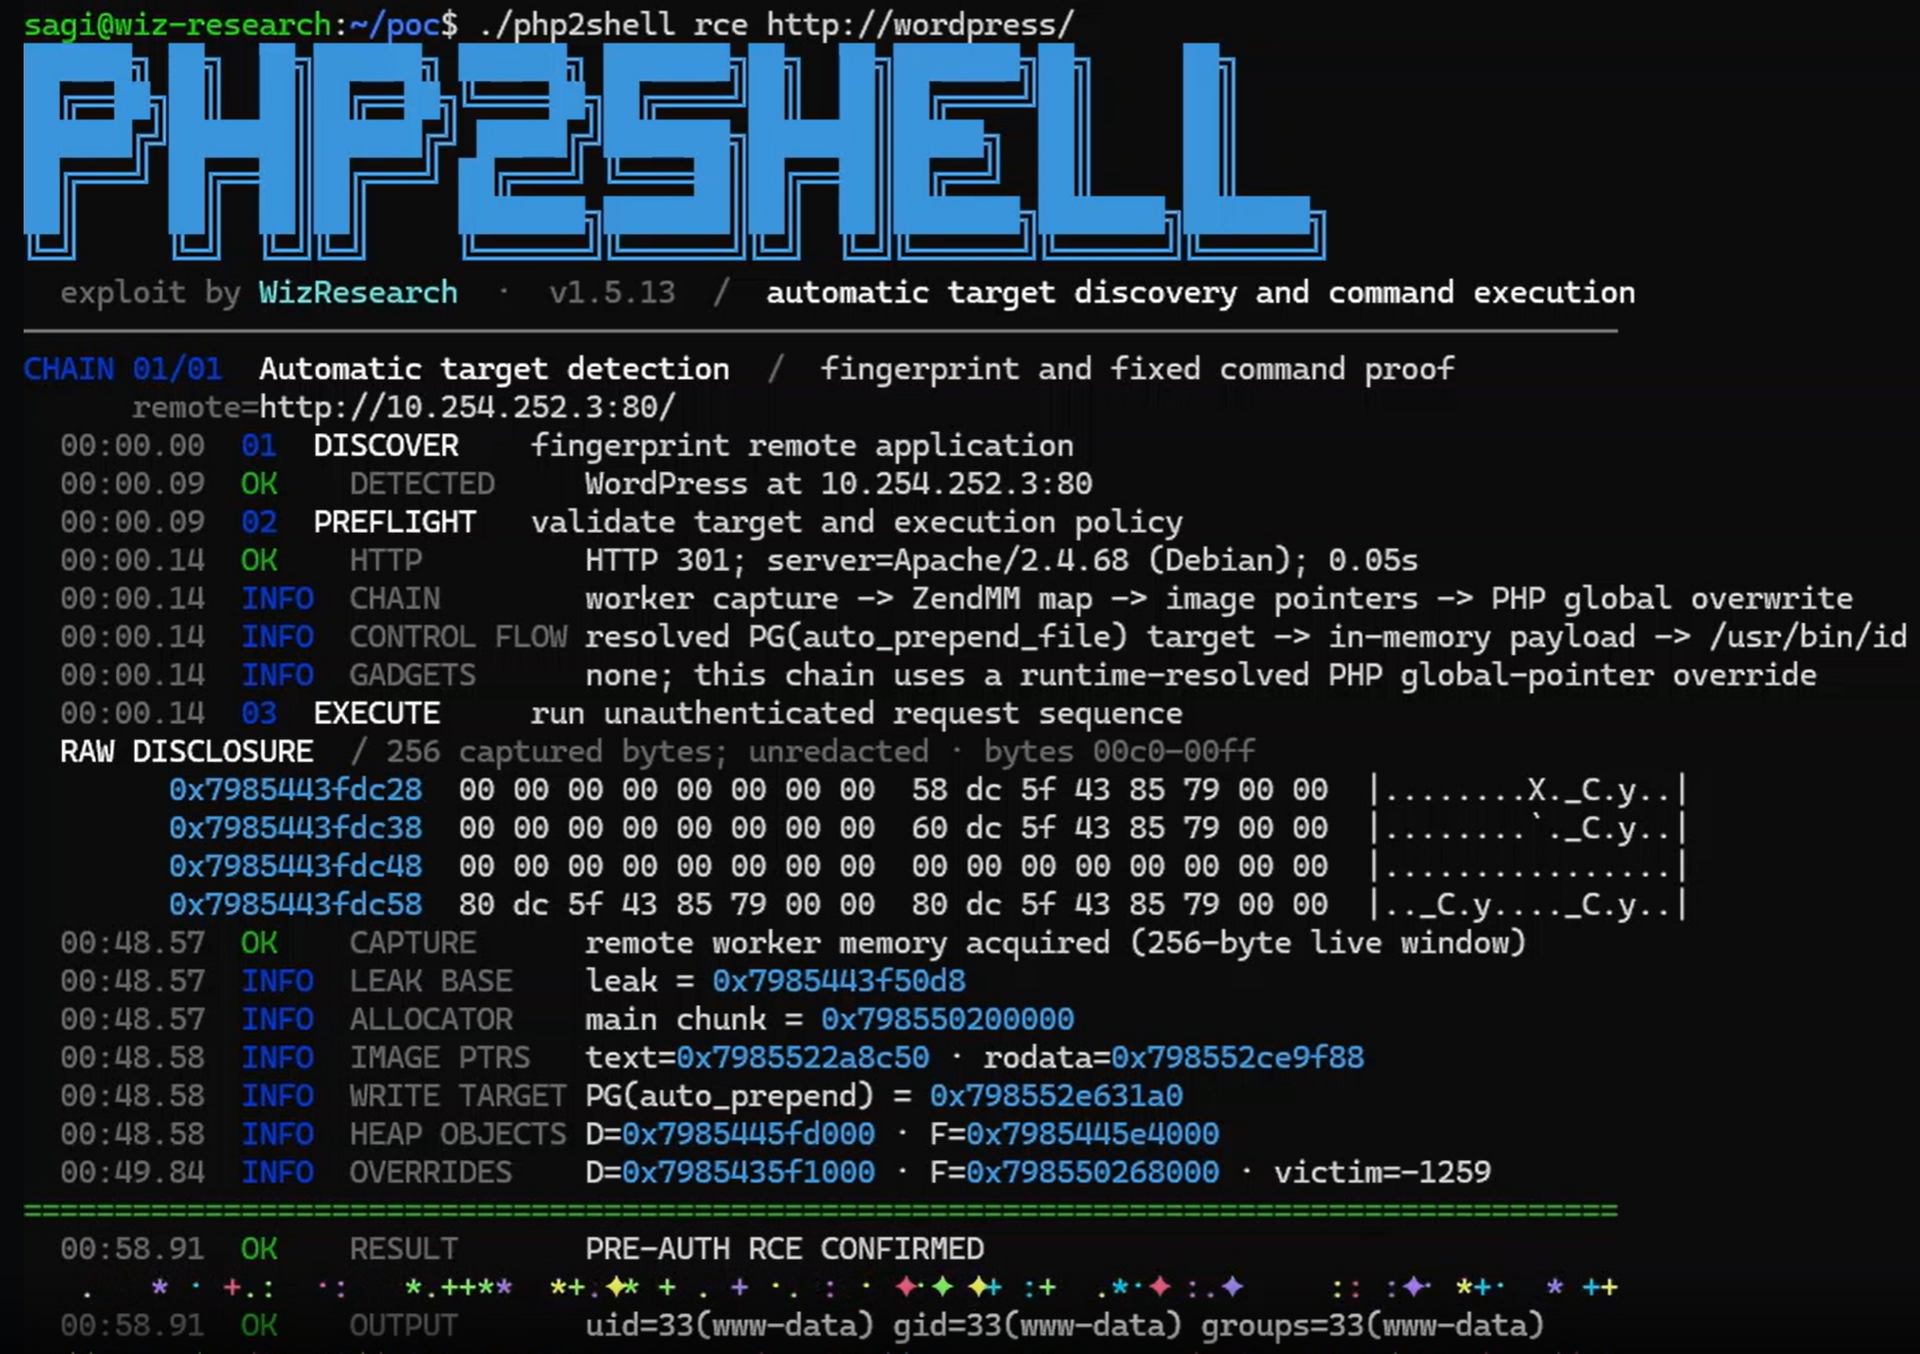
Seit Tagen ist die IT und die Cyber-Security in den Medien präsent. Die PHP Sicherheitslücken (CVE-2026-109618 und CVE-2026-109619), auch bekannt als PHP2SHELL, sind zurecht als sehr kritische Schwachstellen eingestuft und Administratoren müssen rasch handeln da es das einschmuggeln von ausführbaren Code ermöglicht (RCE = Remote Code Execution). Es wird in den Medien allerdings der Eindruck erweckt es seien nur Web Seiten, also die Internet Auftritte von Unternehmen, Vereinen oder Privatpersonen betroffen. Dem alleine ist nicht so. Es sind auch alle Geräte betroffen die für ihr eigenes Management eine Web Oberfläche verwenden die PHP nutzt und die aus dem öffentlichen Internet erreichbar sind.
Betroffen sind unter anderem:
- Firewalls, Router , WLAN, Switches
Fortigate, Checkpoint, pfSense, OPNsense, DrayTek, ZyXEL, D-Link, TP-Link, Netgear,... - NAS Systeme
Synology, QNAP, ... - Smarte Geräte
Shelly, ...
Typischerweise nicht betroffen:
- ASUS, Unifi, FritzBox, DUDA Hompage Baukasten
- und üblicherweise Drucker und Haushaltsgeräte diese aber im Detail prüfen!
Was tun?
Schnelles Handeln ist jetzt angesagt!
Bei allen Geräte die eine Web Seite im öffentlichen Internet haben:
- solange kein Patch oder Update installiert ist nehmen Sie den entsprechenden Dienst Offline oder deaktivieren sie den Zugriff auf die Web Oberfläche aus dem öffentlichen Internet
- Installieren Sie so bald wie möglich die entsprechenden Patches oder Updates
- Sind Sie mit den Maßnahmen überfordert fragen sie einen Spezialisten
- Auch Geräte mit Web Management die PHP verwenden und nicht aus dem öffentlichen Internet erreichbar sind gehören gepacht.
Denn sofern sich ein Eindringling Zugang in ihr Netzwerk verschaffen konnte, so sind solche vulnerablen Geräte ein willkommenes Ziel für die Hacker um sich lange unerkannt festzusetzten und weiteren Schaden anzurichten.
Hier ist der Zeitdruck zwar nicht so hoch, dennoch, man darf auch diese Geräte nicht vergessen, besonders wenn es sich um Firewalls oder NAS Systeme zum Backup handelt.
Vorbeugung
Prävention ist günstiger als Nachsorge. Tritt ein Ernstfall ein so verliert man viel Arbeitszeit der Mitarbeiter sowie Zeit für Reparatur, Forensic, Restore und Reputation wenn Kundendaten im Internet landen. All das verursacht deutlich höhere Kosten als alle vorbeugenden Maßnahmen.
- Dokumentieren Sie ihre Infrastruktur samt ihren Abhängigkeiten
Im Notfall ist nur wenig Zeit, diese sollte man nicht mit einer Recherche zu Dingen vergeuden die man längst wissen könnte. - Nutzen sie die Gelegenheit und deaktivieren sie alle Zugriffe aus dem öffentlichen Internet auf Web Oberflächen und interne Systeme die nicht unbedingt erforderlich sind. (Least-Leverage-Prinzip)
- Sofern nicht schon vorhanden überlegen Sie den Einsatz einer Next Generation Firewall mit Intrusion-Prevention-System (IPS) oder noch besser einer Web Application Firewall (WAF).
Einfache Statefull Firewalls und reine Antiviren Systeme reichen schon lange nicht mehr aus.
Im Gegensatz zu einem reinen Intrusion-Detection-System (IDS), das nur alarmiert, greift eine IPS Abwehr aktiv in Echtzeit sofort ein, verwirft schädliche Datenpakete oder trennt laufende Verbindungen.
Vorwarnung
Dieser Vorfall mit der PHP Schwachstelle zeigt eindringlich wie es Cyber-Security Spezialisten wie auch Hackern mit Hilfe der KI gelingt Lücken aufzuspüren und auszunutzen. Die Zeiten von der Veröffentlichung der Schwachstelle bis zu den ersten Angriffen reduziert sich rasend schnell von wenigen Tagen auf nur mehr wenige Stunden, und es steht zu befürchten das autonome KI Systeme Angriffe vollautomatisiert auf wenige Minuten drücken werden.
Die nächsten Sicherheitslücken wie NODE2SHELL, ebenfalls ein Schwachstelle mit RCE, sind schon im Anmarsch. Allerdings basierend auf NODE.JS und es ist für Anwender und Admins noch schwieriger Herauszufinden wo es überall enthalten sein könnte.